hexo博客后台管理

基于你原有脚本整合的 Web 后台:Flask Python 后端 + HTML 前端(已内嵌为单文件 app.py)。
访客数据统一存入 SQLite 单文件数据库 visitors.db(放在 log 文件夹下),原 CSV 一律忽略;文件夹变化自动编译已取消,编译一律在网页端手动执行。
功能
| 模块 | 说明 |
|---|---|
| 🔐 登录鉴权 | 账号密码登录(哈希校验 + session),所有接口均需登录 |
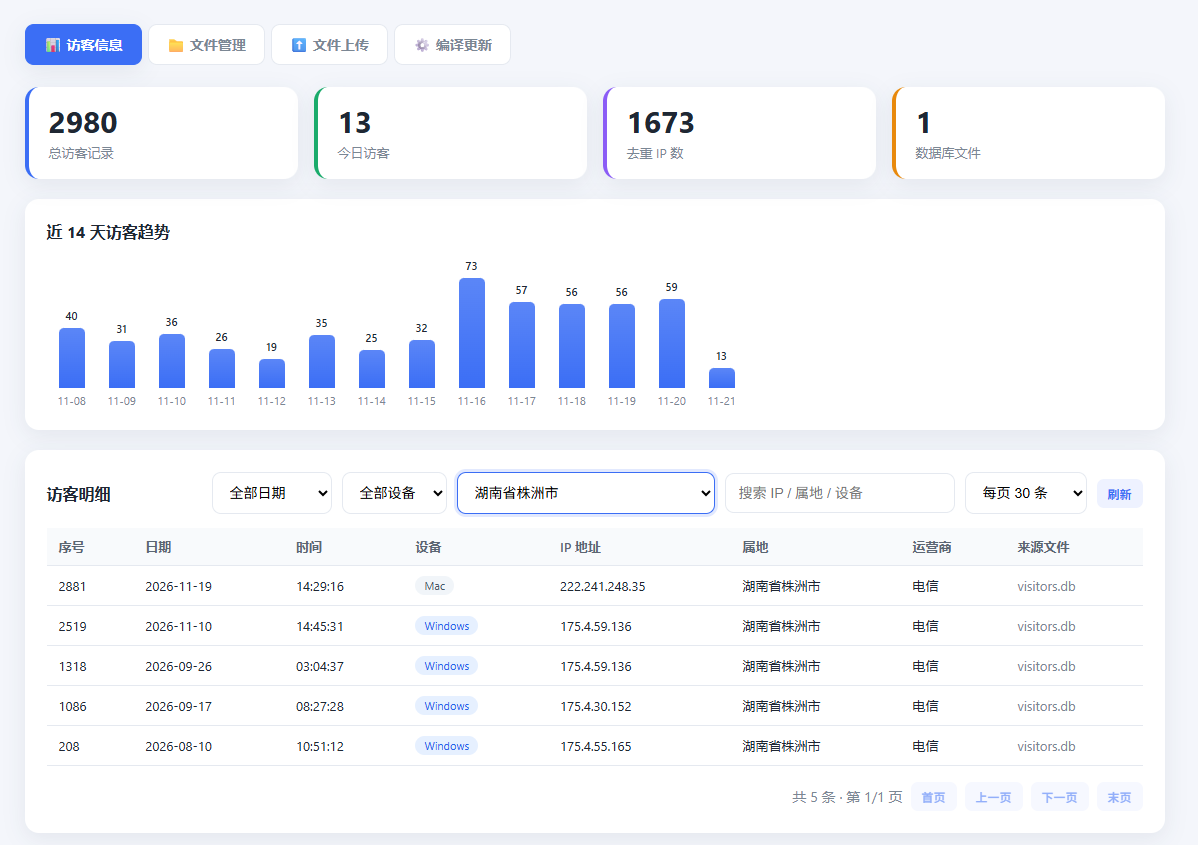
| 📊 访客信息 | 数据来自 SQLite;统计卡片(含今日访客)、14 天趋势图;明细表支持日期 / 设备 / 属地筛选、关键词搜索,分页 30/50/100/全部 |
| 📁 文件管理 | 显示 log 文件夹下的数据库等非 CSV 文件;分页 30/50/100/全部;全选仅作用于当前页;单文件下载、打包 ZIP、删除(数据库文件禁止删除) |
| ⬆️ 文件上传 | 根目录 /home/ubuntu/hexo/,快捷选择根目录(配置文件)/source/_posts/source/_data,实时显示完整目标路径;待上传列表可单个删除 |
| ⚙️ 编译更新 | 网页端手动执行 hexo g 并显示输出(无自动编译) |
| 🔄 后台采集 | 后台线程定时解析 Nginx 日志,新记录写入 visitors.db,序号自动加一 |
文件结构
1 | /home/ubuntu/hexo/get_client_ip/ |
数据库说明
- 已把附件压缩包里的 110 个 CSV、2946 条记录整合进
visitors.db,按日期时间正序编号 1 ~ 2946。 - 数据库会自动建表和索引;后续新增记录由 SQLite
AUTOINCREMENT自动分配序号(下一条为 2947)。 - 原 CSV 文件不会被读取,可以留在 log 文件夹里不管,也可以自行删除。
- 表结构:
visitors(id, date, time, device, ip, location, isp)。
Nginx 日志轮转与解析状态
- Ubuntu 默认通过
/etc/logrotate.d/nginx每天轮转日志(保留 14 份、gzip 压缩、轮转后新建空文件),所以access.log不会无限增长。可用cat /etc/logrotate.d/nginx查看实际规则。 read_new_lines()已做轮转兼容:状态文件access.log.offset现在记录 inode + 偏移量,日志被轮转或截断时会自动从头读;同时兼容旧的纯数字格式,且不会处理最后一行未写完的”半行”。- 想重新解析整份日志:删除
access.log.offset后重启程序即可从头读取。 - 为什么日志很多但记录很少:程序只记录含
www.icsteam.cn/blog.icsteam.cn的请求,并按 IP 去重(每小时清空一次去重表),这是原脚本的过滤逻辑,属正常现象。 - 改成 SQLite 后不再生成新的 CSV 文件,新记录都写在
log/visitors.db里;别再去 log 文件夹找新 CSV。
部署步骤
1. 上传两个文件
1 | # 主程序 |
覆盖了旧 app.py 后,把 visitors.db 放进 log 文件夹即可;旧的 CSV 无需处理(程序自动忽略)。
⚠️log文件夹或visitors.db不存在时会自动创建
2. 安装依赖
1 | python3 -m pip install flask requests werkzeug |
3. 处理与旧服务的关系
新版已集成采集逻辑(也可设 ENABLE_COLLECTOR=0 只做 Web 功能)。若旧服务仍在跑 get_ip.py,需停用:
1 | sudo systemctl stop get_ip.service |
4. 修改密码与密钥(务必执行)
1 | python3 -c "from werkzeug.security import generate_password_hash; print(generate_password_hash('你的新密码'))" |
把结果填进 service 文件的 ADMIN_PASSWORD_HASH 和 SECRET_KEY。默认 admin / admin123,上线前一定改掉。
5. 路径配置(默认值)
| 变量 | 默认值 | 含义 |
|---|---|---|
NGINX_LOG | /var/log/nginx/access.log | Nginx 访问日志 |
STATE_FILE | /home/ubuntu/hexo/get_client_ip/access.log.offset | 读取偏移量 |
IP_LIST | /home/ubuntu/hexo/get_client_ip/access.log.iplist | IP 去重列表 |
VISITOR_LOG_DIR | /home/ubuntu/hexo/get_client_ip/log | 数据库所在目录(文件管理页操作它) |
VISITOR_DB | .../log/visitors.db | 访客数据库文件路径 |
HEXO_DIR | /home/ubuntu/hexo/ | hexo 根目录(手动编译的工作目录) |
HEXO_CMD | /home/ubuntu/.nvm/versions/node/v22.17.0/bin/hexo g | 编译命令 |
UPLOAD_ROOT | /home/ubuntu/hexo/ | 上传根目录 |
ENABLE_COLLECTOR | 1 | 是否在本进程采集访客 IP |
COLLECT_INTERVAL | 5 | 每隔几秒解析一次日志 |
HOST / PORT | 0.0.0.0 / 8080 | 走 Nginx 时设 127.0.0.1 |
URL_PREFIX | 空 | 子路径挂载,如 /admin |
博客目录结构:
1 | /home/ubuntu/hexo/ ← 根目录:放 _config.yml 等配置文件 |
6. 注册 systemd 服务
1 | sudo cp blog-admin.service /etc/systemd/system/ |
service 中已配置 StandardOutput=null、StandardError=null,不写日志(journal 和普通文件都不落)。需要临时排查时,把这两行改回 journal 后 daemon-reload && restart。
命令行能编译、systemd 下编译失败的常见原因:nvm 安装的
hexo是#!/usr/bin/env node脚本,而 systemd 的 PATH 是精简的,找不到node。解决办法已在两处做好:
- service 里用
Environment="PATH=..."补上 nvm 的 bin 目录(版本变化时要同步改路径)和HOME;- 程序里
run_hexo()会直接用 hexo 同目录下的node解释器执行,绕开 PATH 依赖。
若仍失败,网页编译框会显示[诊断]开头的命令、工作目录、PATH、HOME 信息,据此排查。
7. 复用博客现有端口转发(无需开新端口)
后台只监听 127.0.0.1:8088,防火墙只需放行原来的 80/443。
在博客现有 server 块中加入(完整示例见 nginx-blog-proxy.conf):
1 | location ^~ /admin { |
然后 Environment="URL_PREFIX=/admin",重启服务并重载 Nginx:
1 | sudo systemctl daemon-reload && sudo systemctl restart blog-admin |
访问 http://你的博客域名/admin。若博客已启用 HTTPS,把这段 location 放进 443 的 server 块即可。
也可用独立子域名 admin.xxx.com(见 nginx-blog-proxy.conf),此时 URL_PREFIX 留空。
安全建议
- 修改默认密码和
SECRET_KEY。 - 用 Nginx 反代 + HTTPS,不要直接暴露 8080。
- 上传/删除已做路径穿越校验。
- 定期备份
log/visitors.db。
常用命令
1 | sudo systemctl restart blog-admin # 重启 |
- 标题: hexo博客后台管理
- 作者: workbuddy & LinJiefeng
- 创建于 : 2026-11-20 22:20:51
- 更新于 : 2026-11-21 15:29:13
- 链接: https://blog.icsteam.cn/2026/11/20/118_blogAdminMng/
- 版权声明: 本文章采用 CC BY 4.0 进行许可。